Trace
リアルタイムSBOMで供給網の安全を支えるSBOM、脆弱性、ライセンスを5リポジトリまで無料
主な特徴
使える場面
- スタートアップが地域の規制に依存関係を合わせる
- 大企業が監査前にGPLとLGPLのライセンスを確認する
- 開発チームが自社の供給網を守りながら公開ルールに貢献する
使い方
- 1 GitHubまたはGitLabのリポジトリを接続する
- 2 直接と間接の依存関係からリアルタイムSBOMを生成させる
- 3 脆弱性の文脈を使ったリスク分析を実行する
- 4 画面でライセンスと供給者の詳細を確認する
- 5 CycloneDX、SPDX、JSONの形式で監査証跡を出力する
こんな方におすすめ
メリット
- 最初の5リポジトリが無料で、小規模チームに合う
- 分類ロジックが公開され、編集可能なポリシーファイルとして配布されている
- 監査担当者が求める形式で出力できる
制限事項
- 無料枠は5リポジトリまでで、それ以上は有料プランが必要
- どのリスクを先に直すかは人が判断する必要がある
- 設定にはCIとリポジトリへのアクセスが必要で、権限を慎重に確認する必要がある
- 脆弱性とライセンスの情報は上流の配信情報に依存し、そこに欠けがあると報告にも反映される
Trace とは
Traceは、Zerberus Technologiesが提供するソフトウェアサプライチェーンセキュリティ製品です。対象としているのは、間接的な依存関係まで含めると、自分たちのソフトウェアの中身を説明できないという問題です。TraceはCIパイプラインから直接、CycloneDXとSPDXの形式でリアルタイムのソフトウェア部品表を生成し、直接依存と間接依存の両方を追います。そのうえで、単なるCVEの一覧に頼るのではなく、脆弱性の文脈を使って確認します。これにより、番号が付いているからという理由ですべてを同じに扱うのではなく、実際に悪用できる脆弱性を優先できます。API、SDK、SLAの期限、違反履歴といった供給者情報は、コードの依存関係と同じ画面に表示されます。GPLやLGPLのようなライセンスの問題も早期に把握できます。最初の5リポジトリは無料で、それ以降はリポジトリ数に応じて料金が増えます。
できること
- CIからCycloneDXまたはSPDXのリアルタイムSBOMを生成する
- 脆弱性の文脈を使い、本当に重要なリスクを先に見つける
- 供給者、ライセンス、契約の詳細を一つの画面で追う
- 監査担当者が求める形式で証跡を出力する
こんな人に向いています
- ビルドに何が含まれているかを明確に知りたい開発者
- 組織の供給網リスクを担当するセキュリティチーム
- 大きな企業契約なしで規制対応を進めたいスタートアップ
注意点
無料枠は5リポジトリまでです。それを超える場合は有料プランに移るため、導入前に費用を見積もってください。スキャナーは判断を代行するものではありません。優先順位付きの一覧は出しても、どの修正を先に行うか、どのリスクを受け入れるかは人が決める必要があります。設定にはCIシステムとリポジトリへのアクセスが必要なので、サードパーティ連携と同じように権限を確認してください。脆弱性やライセンスの情報は上流の配信情報に依存し、そこに遅れや欠けがあれば、報告内容にも反映されます。最後に、証跡を出力することは確認項目を満たす一助になりますが、それだけで供給網が安全だと証明するものではありません。
よくある質問
Traceは無料ですか?
最初の5リポジトリは無料です。それ以降は、リポジトリ数に応じて分かりやすい形で料金が増えます。
どの形式で出力できますか?
CycloneDXとSPDXでSBOMを生成し、CycloneDX、SPDX、JSONで監査証跡を出力できます。
リスク評価の決め方は見られますか?
はい。分類ロジックはGitHubで公開され、ポリシーは派生可能なYAMLまたはJSONファイルとして公開されています。
無料で使える理由
公式ページの記載内容: 免费zh-継承済み
無料の上限、トライアル期間、機能は公式サイトが決定し、いつでも変更される場合があります。
製品プレビュー
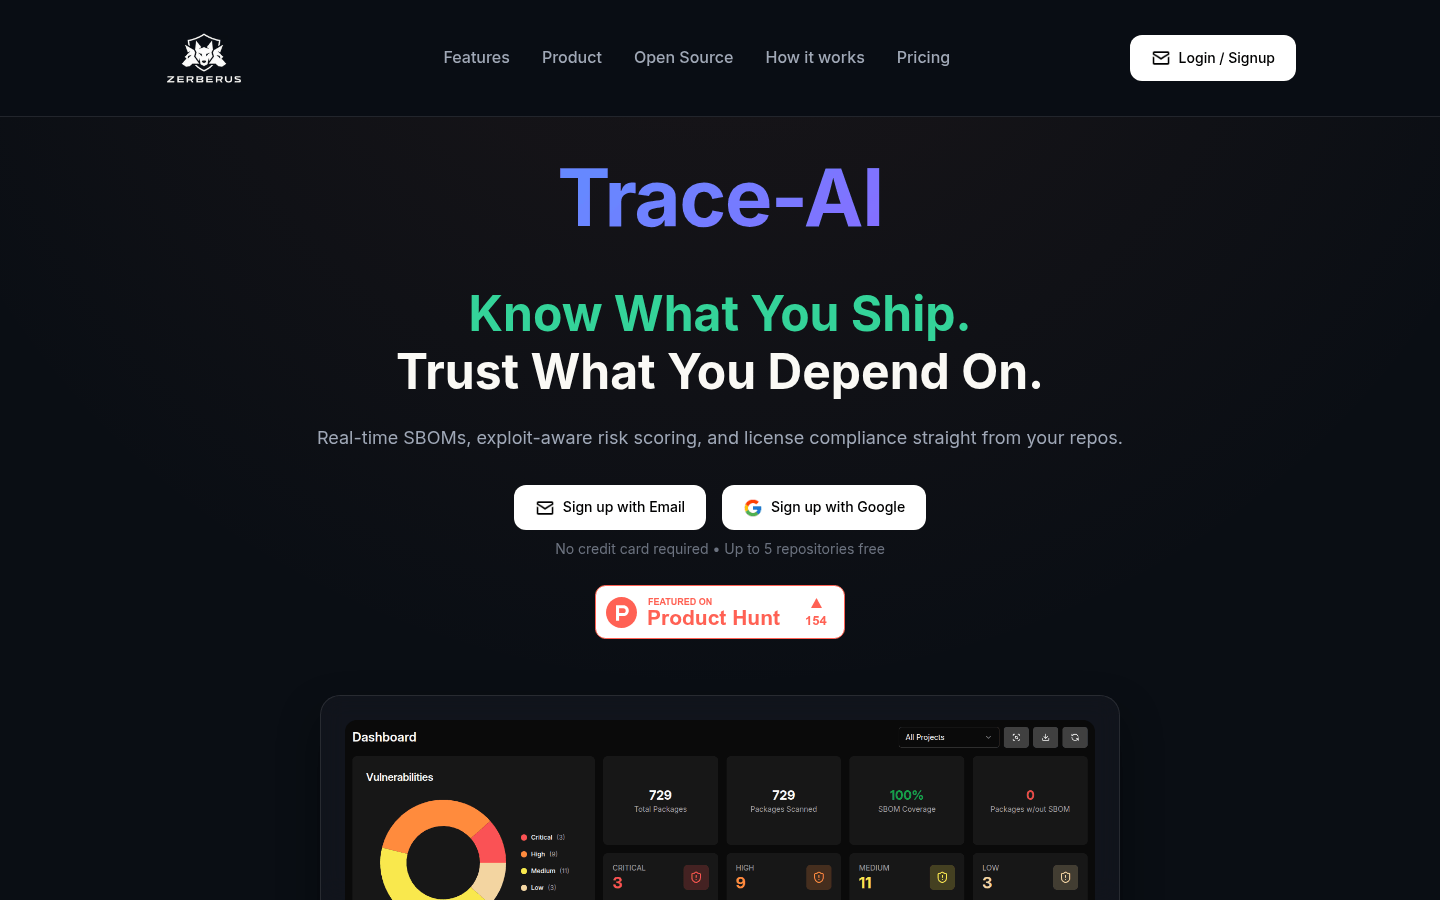
一覧ページから保存したスクリーンショットです。プレビュー専用です。