Prowler Cloud
マルチクラウド向けセキュリティ診断複数クラウドを走査し、危険度から対処
主な特徴
使える場面
- 公開されたS3バケットを見つけてすぐに修正する
- 暗号化されていないAzureディスクを発見する
- 権限が広すぎるKubernetesのRBAC設定を直す
使い方
- 1 Prowler Cloudに登録するか、オープンソース版のCLIを入手します。
- 2 読み取り専用のIAMロールやサービスプリンシパルでクラウド口座を接続します。
- 3 対象環境、地域、コンプライアンス枠組みを選ぶか、既定の走査を実行します。
- 4 結果を危険度順に確認し、各項目の詳細と原因を開きます。
- 5 修復手順に従って画面やコードで修正し、再走査で確認します。
こんな方におすすめ
メリット
- 無料のオープンソース部分で幅広い枠組みを扱える
- 読み取り専用でエージェントを置かず、環境を変更しない
- 多数の結果を優先順位付けして不要な警告を減らせる
制限事項
- クラウド版の試用は15日間で、有料プランの料金は変わる可能性があります。
- 検査結果が多いため、そのままでは整理と選別が必要です。
- 接続にはクラウドの認証情報と権限の判断が必要です。
Prowler Cloud とは
Prowler Cloudは、AWS、Azure、Google Cloud、Kubernetes、GitHub、Microsoft 365を一つの管理画面から走査するオープンソースのクラウドセキュリティ基盤です。2,500件以上の検査が70以上のコンプライアンス枠組みに対応し、CIS、NIST、PCI、GDPRなども含まれます。結果は深刻度、状況、事業への影響で並べ替えられ、対処すべき項目から確認できます。読み取り専用のIAMロールやサービスプリンシパルで接続し、環境内にエージェントを置きません。オープンソース版は無料で、クラウド版には15日間の試用があります。
できること
- 複数のクラウドやサービスを一か所で走査します。
- 検査結果をコンプライアンス枠組みに対応させます。
- 危険度や事業影響で優先順位を付けます。
- 修復手順とAIによる説明を確認します。
- 再走査と推移表示で状態を追います。
こんな人に向いています
- 複数クラウドの状態を定期的に確認するセキュリティ担当者。
- 走査をパイプラインに組み込むDevOpsやプラットフォーム担当者。
- 枠組みの根拠資料が必要なコンプライアンス担当者。
- 全口座の危険度を横断的に見たい責任者や設計者。
注意点
クラウド版の試用は15日間で、有料プランの料金は変わる可能性があります。検査数が多いため、優先順位を付ける前に結果を整理する手間がかかります。接続には読み取り専用の権限設定が必要で、組織ごとに承認や判断が求められます。修復は案内であり自動実行ではありません。内容を確認し、環境側で修正したうえで再走査してください。
よくある質問
オープンソース版は無料ですか。
はい。オープンソース版は無料で、クラウド版には15日間の無料試用があります。
クラウド環境を変更しますか。
いいえ。読み取り専用で接続し、エージェントは導入しません。
どの環境に対応しますか。
AWS、Azure、Google Cloud、Kubernetes、GitHub、Microsoft 365が挙げられています。
無料で使える理由
公式ページの記載内容: 無料トライアル
無料の上限、トライアル期間、機能は公式サイトが決定し、いつでも変更される場合があります。
製品プレビュー
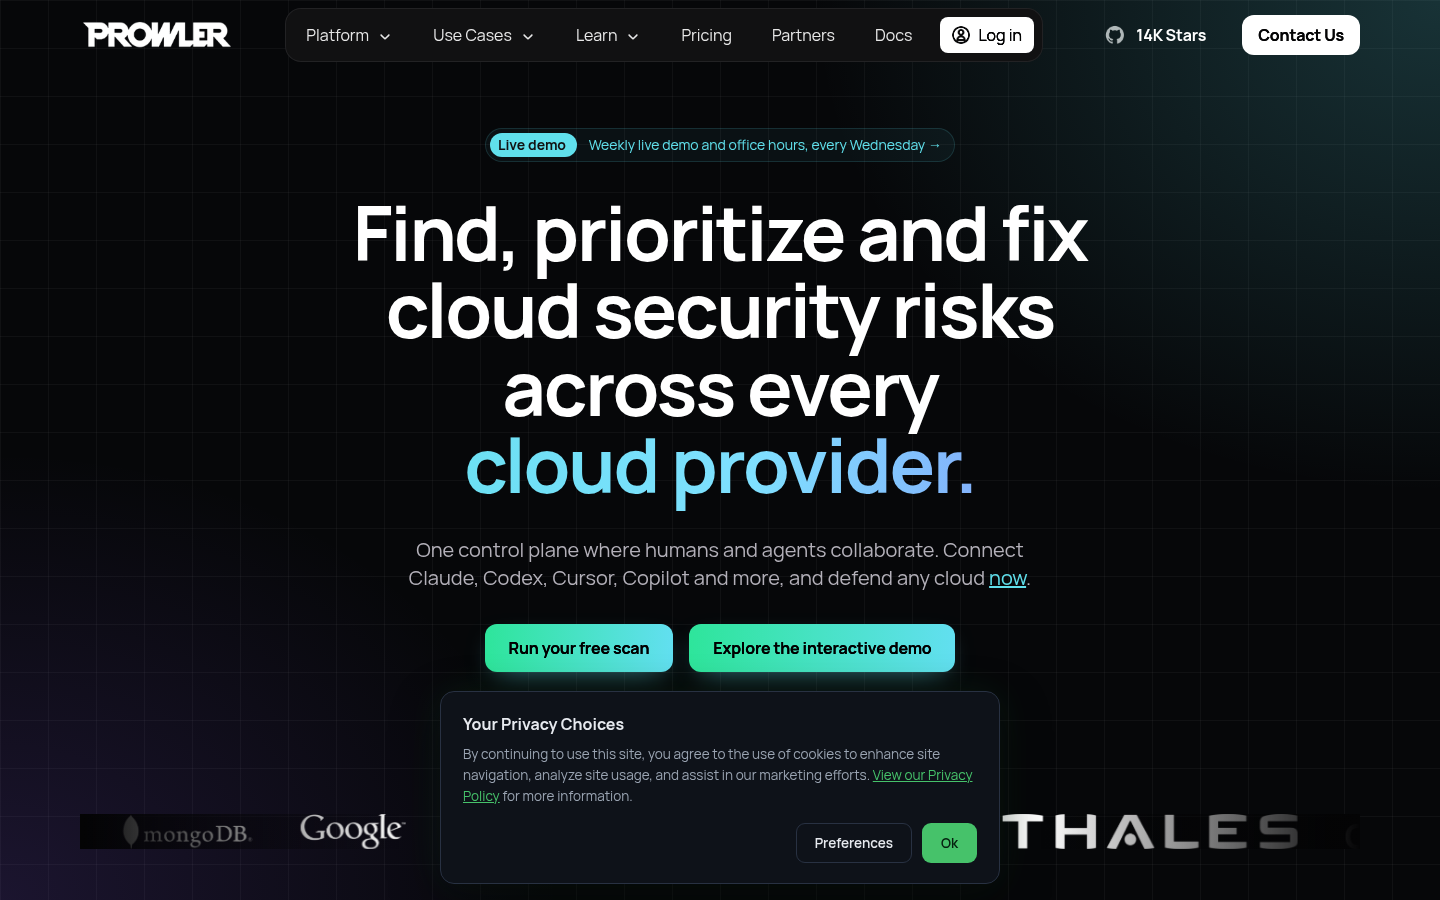
一覧ページから保存したスクリーンショットです。プレビュー専用です。