Polymer DLP
SaaSとAI向けのデータセキュリティ基盤機微データをSaaSとAI横断で可視化・制御
主な特徴
使える場面
- 医療機関がHIPAA対応のため患者データを保護する
- 金融機関が従業員とAIの顧客データアクセスを制御する
- 企業が多数のSaaSアプリに散らばる機微データを監視する
- リスクスコアでシャドーAIの利用や設定ミスを洗い出す
使い方
- 1 公式サイトでデモを依頼します。
- 2 自社のセキュリティとコンプライアンスの要件に照らしてデモを確認します。
- 3 Polymerチームと一緒に登録し、導入します。
- 4 AIの使い方を反映した、文脈に応じたポリシーを作成します。
- 5 人とAIのIDをグループ化し、それぞれのデータとの関わり方を設定します。
- 6 データを検出、分類、ラベル付けし、リスク報告を確認して違反を修正します。
こんな方におすすめ
メリット
- 人とAI、双方のデータアクセスを対象にできる
- 違反を実行時に自動で修正できる
- HIPAA、SOC 2、CCPA、GDPRに紐づく監査ログを出せる
- リスクスコアで露出を事業側にも可視化できる
制限事項
- 価格が公開されていないため、評価には営業との話し合いが必要で、トライアル条件は確認が必要
- エンタープライズ規模を想定しており、小さなチームには重く感じる場合がある
- SaaSやAIシステムを正しく接続する必要がある
- ポリシー設定は実際のセキュリティ作業であり、スイッチを入れるだけではない
Polymer DLP とは
Polymerは、企業がSaaSアプリケーションとAIワークフローにまたがってデータを保存する現実に合わせた、データセキュリティ・ポスチャー管理基盤です。単一の境界を守るのではなく、機微データが実際に存在する業務アプリと、それを生成したり読み取ったりするAIの流れを見守ります。移動中と保存中のデータを検出、分類、ラベル付けし、従業員とAIシステムの双方がデータへアクセスする方法を管理します。評価レポートとリスクスコアでリスクを数値化し、文脈に応じたポリシーに反した行為は実行時に修正できます。たとえば機微データの編集、ファイルアクセスの取り消し、ワークフローの起動です。HIPAA、SOC 2、CCPA、GDPRといった枠組みに対応する監査ログも生成します。
できること
- 自社のAI利用や業務要件を反映した、文脈に応じたポリシーを作る。
- 人とAIのIDをグループ化し、それぞれのデータとの関わり方を制御する。
- 移動中と保存中のデータを検出、分類、ラベル付けする。
- シャドーAIの利用や設定ミスをスコアとレポートで可視化する。
- 違反を自動修正し、コンプライアンス向けの証跡を残す。
こんな人に向いています
- 患者情報を守り、HIPAA対応が必要な医療機関。
- 大量の顧客データを扱う金融サービスと保険会社。
- 多くのSaaSアプリとAIワークフローを抱え、露出を一望したい企業チーム。
- 規制当局向けに監査ログと根拠を示す必要があるセキュリティチーム。
注意点
価格はページに記載されておらず、購入までにデモ依頼と担当チームとの協議が必要です。トライアルの範囲や条件は書面で確認してください。エンタープライズ規模を想定した設計なので、SaaSアプリが少数の小さなチームには重く感じられることがあります。導入ではポリシー、IDのグループ化、分類、SaaSとAIの接続を人が設定し、維持する必要があります。いったん入れて終わりではなく、ポリシーの書き方とアラートへの対応速度によって効果は変わります。どのセキュリティ層にも言えることですが、リスクをゼロにするものではなく、減らすための仕組みとして扱ってください。
よくある質問
Polymerは何をするツールですか。
SaaSアプリケーションとAIワークフローにある機微データを守る、データセキュリティ・ポスチャー管理基盤です。
誰向けですか。
医療、金融サービス、保険、そして大量の機微データを扱う企業チーム向けです。
AIからのアクセスも対象ですか。
はい。人とAIのIDをグループ化し、それぞれがデータとどう関わるかを制御します。
価格はどうなっていますか。
ページには価格が記載されていません。デモ依頼から始め、条件はチームと協議します。
無料で使える理由
公式ページの記載内容: 無料トライアル
無料の上限、トライアル期間、機能は公式サイトが決定し、いつでも変更される場合があります。
製品プレビュー
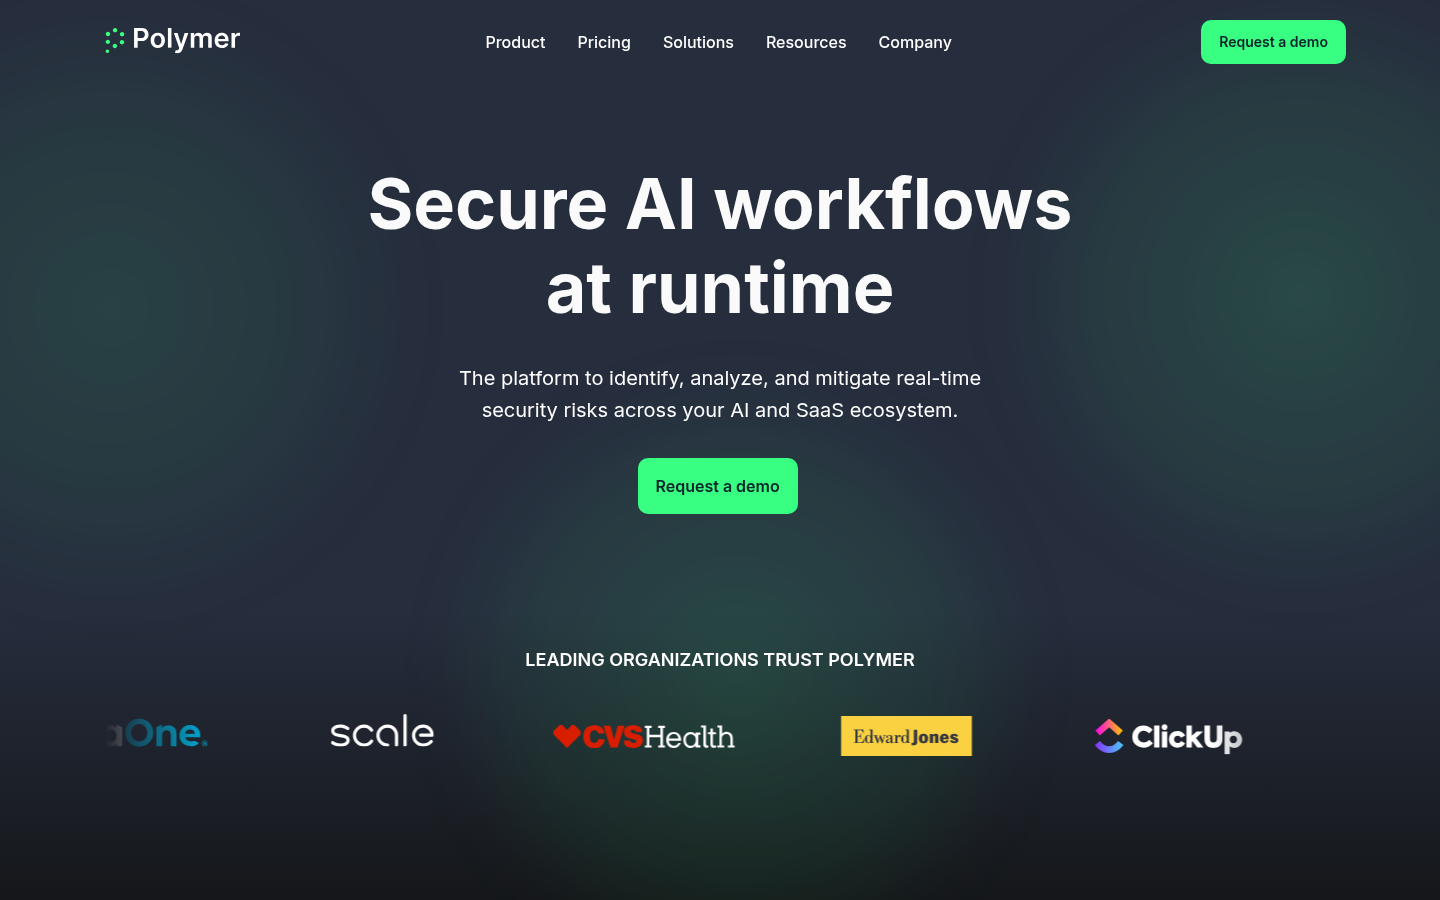
一覧ページから保存したスクリーンショットです。プレビュー専用です。