Gecko Security
コードの脆弱性を扱う AI セキュリティエンジニアコードの脆弱性を見つけて修正する
主な特徴
使える場面
- 開発中に欠陥を見つけて修正する
- コード内の 0-day に近い問題を探す
- エンタープライズの多数のリポジトリを広く検査する
使い方
- 1 Gecko Security のサイトで登録する
- 2 コードリポジトリを接続する
- 3 検査の条件と設定を決める
- 4 スキャンを実行し、解析を待つ
- 5 検出結果を確認し、自動修復を適用する
- 6 コンプライアンスの状況を継続的に監視する
こんな方におすすめ
メリット
- 検証済みの結果で誤報による雑音が少ない
- 攻撃型の検査で論理的欠陥を見つけられる
- 自動修復でエンジニアの時間を節約
制限事項
- Open Beta の条件はいつでも変わる可能性がある
- エンタープライズ機能には専用プランが必要
- 検出結果は対応前に人の確認が必要
- 対象はツールがアクセスできるコードに限られる
Gecko Security とは
Gecko Security は、コードベースの脆弱性を発見し修正する AI 駆動のセキュリティエンジニアです。ハッカーのようにコードを試して他のツールが見落とす論理的欠陥を探し、その結果を安全なサンドボックスで検証して誤検知を減らします。自動修復はパッチに費やす時間を削り、既存の SAST システムや開発環境との統合にも対応します。ISO 27001 や SOC2 のような基準に対するコンプライアンス監視も利用できます。掲載情報では、開発元がセキュリティの背景を持つと説明されています。無料の Open Beta と、個別に調整されたエンタープライズプランが用意されています。
できること
- リポジトリをスキャンしてセキュリティ上の欠陥を探す
- コードに対して狙いを絞った攻撃シナリオを作る
- 対応する前に結果を検証する
- 可能なら自動修復を適用する
- 業界基準に対するコンプライアンスを追跡する
スキャンは数時間以内に包括的な検査を終える設計で、サンドボックスでの検証が実際の問題と雑音を分けるポイントです。
こんな人に向いています
- 頻繁にコードを出荷する開発チーム
- 隠れた欠陥を探すセキュリティエンジニア
- 多数のコードベースを持つエンタープライズ
- コンプライアンス基準を満たす必要があるチーム
小さなチームは公開前の追加レビューとして使い、活発なリポジトリを抱え、セキュリティを重視するチームほど明確な恩恵を受けやすいです。
注意点
Open Beta の条件はいつでも変わる可能性があるため、ベータ版の機能だけでコンプライアンス体制を組み立てないでください。エンタープライズ向けの機能は専用プランが必要で、価格は掲載されていません。検出結果は本番環境に変更を反映する前に人の確認が必要です。対象はツールがアクセスできるコードに限られるため、秘密情報やインフラは別途確認する必要があります。どんなセキュリティツールも単独の完全な対策ではなく、一つの層として扱ってください。
よくある質問
Gecko Security とは何ですか。
コードベースの脆弱性を見つけて修正する AI 駆動のセキュリティエンジニアです。
誤検知をどのように減らしますか。
安全なサンドボックスで結果を検証し、実際のリスクで優先順位を付けます。
無料で使える選択肢はありますか。
無料の Open Beta と、個別に調整されたエンタープライズプランが案内されています。
無料で使える理由
公式ページの記載内容: 免费zh-継承済み
無料の上限、トライアル期間、機能は公式サイトが決定し、いつでも変更される場合があります。
製品プレビュー
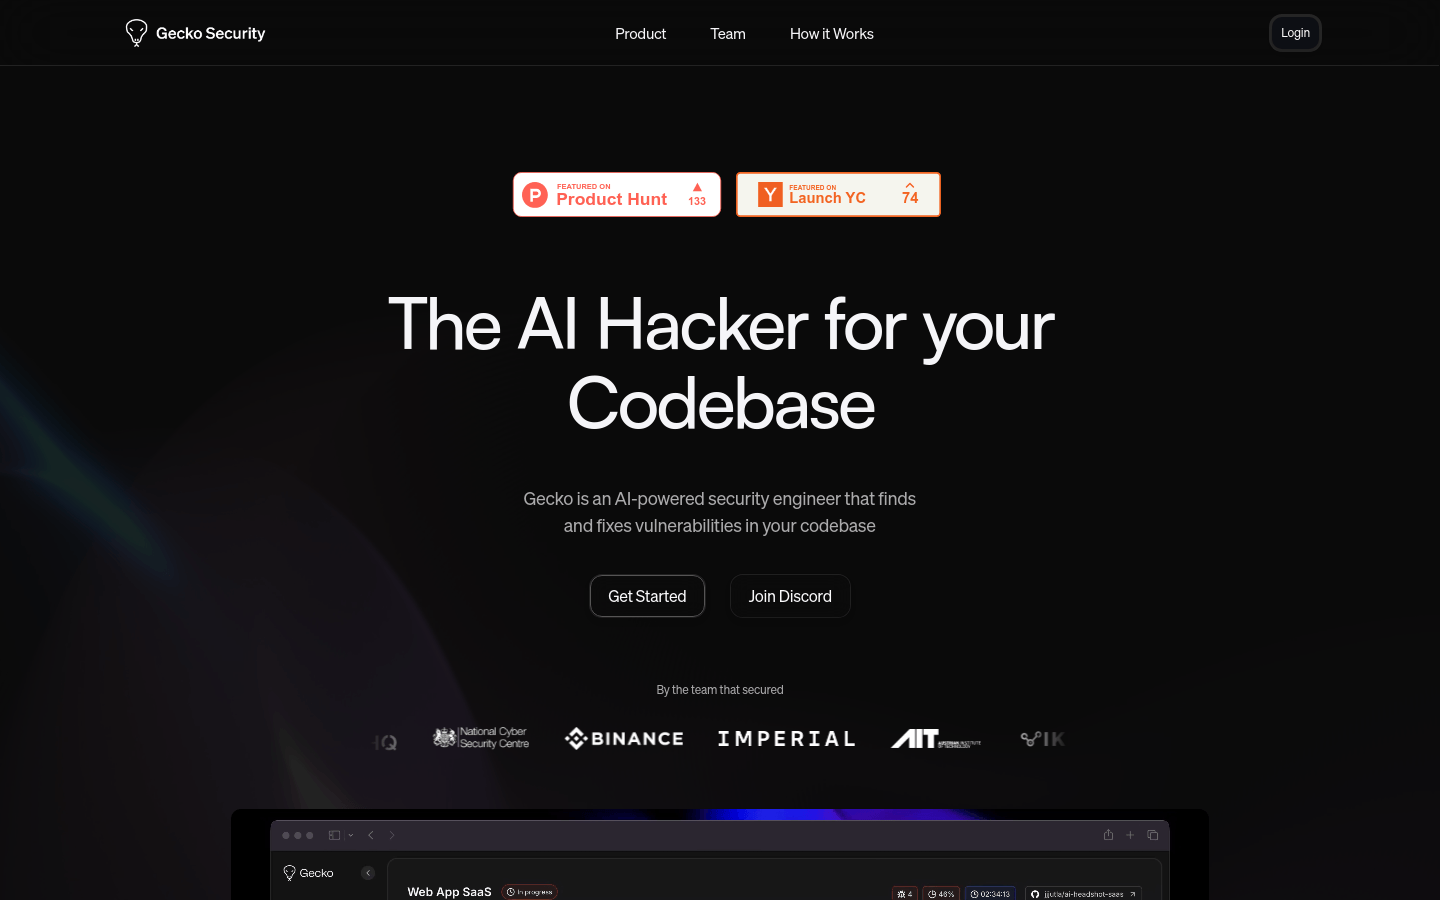
一覧ページから保存したスクリーンショットです。プレビュー専用です。